 Robert Niechciał
HTTPS (Hypertext Transfer Protocol Secure) to wersja HTTP z szyfrowaniem TLS. TLS jest protokołem zabezpieczającym połączenie między przeglądarką a serwerem. Zabezpiecza transmisję haseł i formularzy przed podsłuchem oraz zmianą po drodze. Uruchomienie HTTPS wymaga certyfikatu, a przeniesienie istniejącej witryny także uporządkowania adresów.
Czym różnią się HTTP i HTTPS?
Gdy klient wysyła formularz, HTTP przesyła jego treść bez szyfrowania, a HTTPS dodaje ochronę transmisji i weryfikację serwera za pomocą certyfikatu. HTTP oznacza Hypertext Transfer Protocol. Protokół HTTP określa sposób wymiany żądań i odpowiedzi, na przykład pobrania strony po wpisaniu adresu.
| Cecha | HTTP | HTTPS |
|---|---|---|
| Początek adresu | http:// |
https:// |
| Domyślny port TCP, czyli punkt dostępu do usługi | 80 | 443 |
| Poufność | Przesyłane dane mogą zostać odczytane po przechwyceniu | Treść transmisji jest zaszyfrowana |
| Integralność, czyli ochrona przed zmianą danych | Brak ochrony na poziomie protokołu | TLS pozwala wykryć manipulację |
| Uwierzytelnienie serwera | Brak certyfikatu w tym połączeniu | Przeglądarka sprawdza certyfikat |
Połączenie HTTP pozwala osobie pośredniczącej w ruchu podejrzeć lub zmienić informacje. Taki atak to man-in-the-middle, czyli przechwycenie komunikacji między jej uczestnikami. Ryzyko dotyczy też zwykłych stron firmowych, choćby odsyłaczy podmienionych podczas przesyłania strony. Ochrona HTTPS obejmuje zatem również treści, które użytkownik tylko odczytuje.
Jak działa certyfikat SSL/TLS w połączeniu HTTPS?
Przy otwieraniu witryny certyfikat SSL/TLS pomaga przeglądarce sprawdzić, czy łączy się z serwerem uprawnionym do obsługi wskazanej domeny. Współczesne HTTPS korzysta z TLS, następcy wycofanego SSL. Nazwa „certyfikat SSL” nadal występuje w ofertach hostingu, choć połączenie obsługuje nowszy protokół.
Certyfikat X.509, czyli dokument cyfrowy w standardowym formacie, wiąże nazwę domeny z kluczem publicznym. Klucz prywatny pozostaje chroniony po stronie infrastruktury obsługującej witrynę. Klucz publiczny pozwala zweryfikować podpis potwierdzający posiadanie odpowiadającego mu klucza prywatnego.
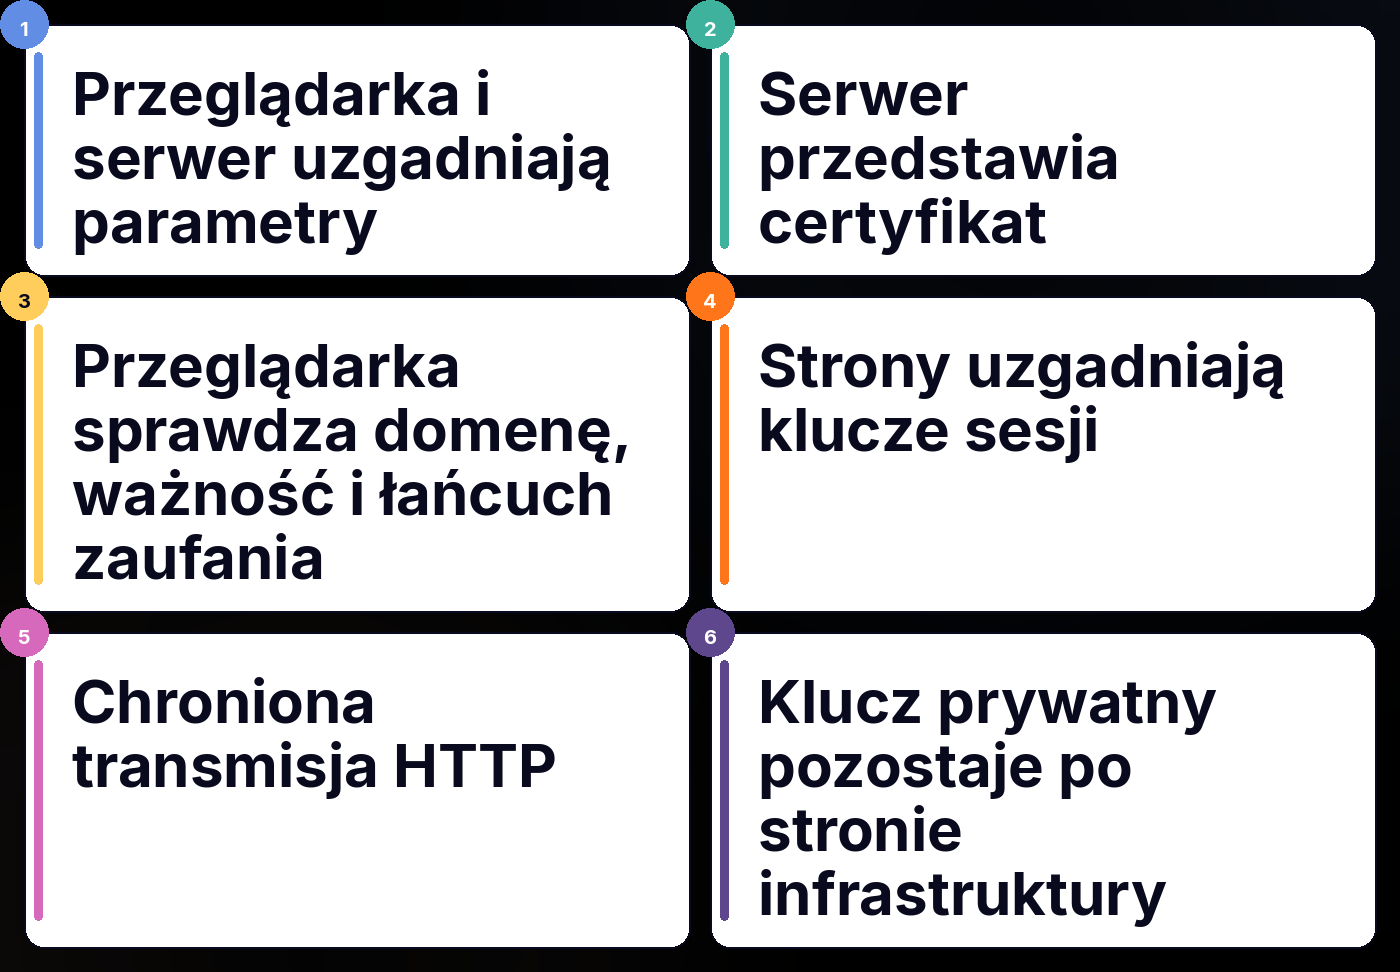
Przebieg uzgadniania połączenia, nazywany TLS handshake, obejmuje:
- Przeglądarka i serwer uzgadniają obsługiwane parametry szyfrowania.
- Serwer przedstawia certyfikat TLS. Przeglądarka sprawdza domenę, ważność i łańcuch zaufania prowadzący do zaufanego urzędu certyfikacji (CA).
- Strony uzgadniają klucze sesji, którymi zabezpieczają dalszą transmisję HTTP.
Współczesny TLS nie polega na wysłaniu przez przeglądarkę gotowego klucza sesji zaszyfrowanego kluczem z certyfikatu. Certyfikat służy uwierzytelnieniu, a uzgodnione klucze zabezpieczają przesyłane dane. Poprawność połączenia zależy więc także od konfiguracji serwera.
Czy strona HTTPS jest w pełni bezpieczna?
Strona HTTPS ma chroniony kanał komunikacji, ale jej bezpieczeństwo zależy również od aplikacji, urządzenia i osoby zarządzającej serwisem. Dla klienta sklepu oznacza to konieczność sprawdzenia adresu domeny przed podaniem hasła lub danych karty. Oszust może uzyskać certyfikat dla domeny podobnej do nazwy znanej marki.
Ikona kłódki, tam gdzie przeglądarka ją pokazuje, opisuje stan połączenia. Wygląd oznaczenia zależy od przeglądarki, a informacje o certyfikacie są dostępne w szczegółach witryny. Przy ocenie sklepu sprawdź także dane sprzedawcy i sposób płatności.
HTTPS nie usuwa złośliwego oprogramowania z komputera ani luk w sklepie. Phishing, czyli podszywanie się pod zaufany podmiot w celu wyłudzenia danych, może wykorzystywać szyfrowane strony. Podobnie ochrona transmisji jest tylko częścią ochrony danych osobowych wymaganej przez RODO. Uprawnienia do bazy klientów, aktualizacje i kopie zapasowe pozostają osobnymi obowiązkami. Certyfikat rozwiązuje konkretny problem: ochronę danych w drodze do serwera.
Jaki certyfikat wybrać dla strony firmowej lub sklepu?
Dla strony firmowej wybór certyfikatu SSL/TLS zależy od nazw domen, które obsługuje, oraz sposobu weryfikacji organizacji. Poziom weryfikacji i zakres nazw to dwa osobne kryteria.
| Rodzaj weryfikacji | Co sprawdza urząd certyfikacji? |
|---|---|
| Certyfikat DV (Domain Validation) | Kontrolę nad domeną |
| Certyfikat OV (Organization Validation) | Kontrolę nad domeną i dane organizacji |
| Certyfikat EV (Extended Validation) | Dane organizacji według rozszerzonej procedury |
Certyfikat SSL typu Extended Validation nie daje silniejszego szyfrowania ani zielonego paska adresu we współczesnych przeglądarkach. Procedura weryfikacji OV lub EV ma znaczenie, jeśli firma potrzebuje potwierdzonych danych organizacji w certyfikacie.
Certyfikat wieloznaczny (Wildcard) z wpisem *.example.com obejmuje pasujące subdomeny jednego poziomu, na przykład sklep.example.com. Domena główna example.com wymaga osobnego wpisu, podobnie jak głębsza subdomena panel.sklep.example.com. Certyfikat wielodomenowy obejmuje zestaw wskazanych nazw.
Bezpłatny certyfikat DV, na przykład z Let’s Encrypt, może wystarczyć do szyfrowania sklepu. W wariancie komercyjnym porównaj obsługę techniczną, warunki wydania i odnawiania. Dopasuj zakup do wymagań firmy oraz hostingu, bez utożsamiania ceny z jakością szyfrowania.
Gdzie instaluje się certyfikat SSL?
Certyfikat SSL instaluje się tam, gdzie przeglądarka zestawia połączenie TLS: na serwerze internetowym lub w usłudze pośredniczącej przed nim. Jeśli masz hosting zarządzany, sprawdź jego panel i instrukcję uruchomienia HTTPS. Aktywacja oraz automatyczne odnawianie bywają dostępne bez ręcznego przesyłania plików.
Instalacja ręczna obejmuje następujące kroki:
- Administrator generuje CSR, czyli żądanie podpisania certyfikatu zawierające między innymi klucz publiczny.
- Administrator instaluje wydany certyfikat wraz z certyfikatami pośrednimi i wskazuje pasujący klucz prywatny.
Klucza prywatnego nie umieszcza się w publicznym katalogu strony ani w zgłoszeniu do pomocy technicznej.
Gdy witryna korzysta z CDN, czyli sieci pośredniczącej w dostarczaniu treści, sprawdź również odcinek CDN-serwer źródłowy. Szyfrowanie widoczne w przeglądarce opisuje połączenie z punktem, który je obsługuje.
Po instalacji sprawdź działanie połączenia:
- Otwórz witrynę po HTTPS i sprawdź certyfikat dla każdej używanej nazwy, także wariantu z
www. - Przekaż administratorowi weryfikację dostępności portu 443 i obsługiwanych wersji TLS.
Dopiero działająca wersja HTTPS nadaje się na cel przekierowań.
Jak przenieść witrynę z HTTP na HTTPS?
Migracja istniejącej witryny internetowej na HTTPS obejmuje przekierowanie starych adresów i aktualizację odwołań do stron. Samo włączenie certyfikatu pozostawia dwa warianty adresów. Przed zmianą przygotuj kopię zapasową oraz listę adresów z ruchem, formularzami i płatnościami.
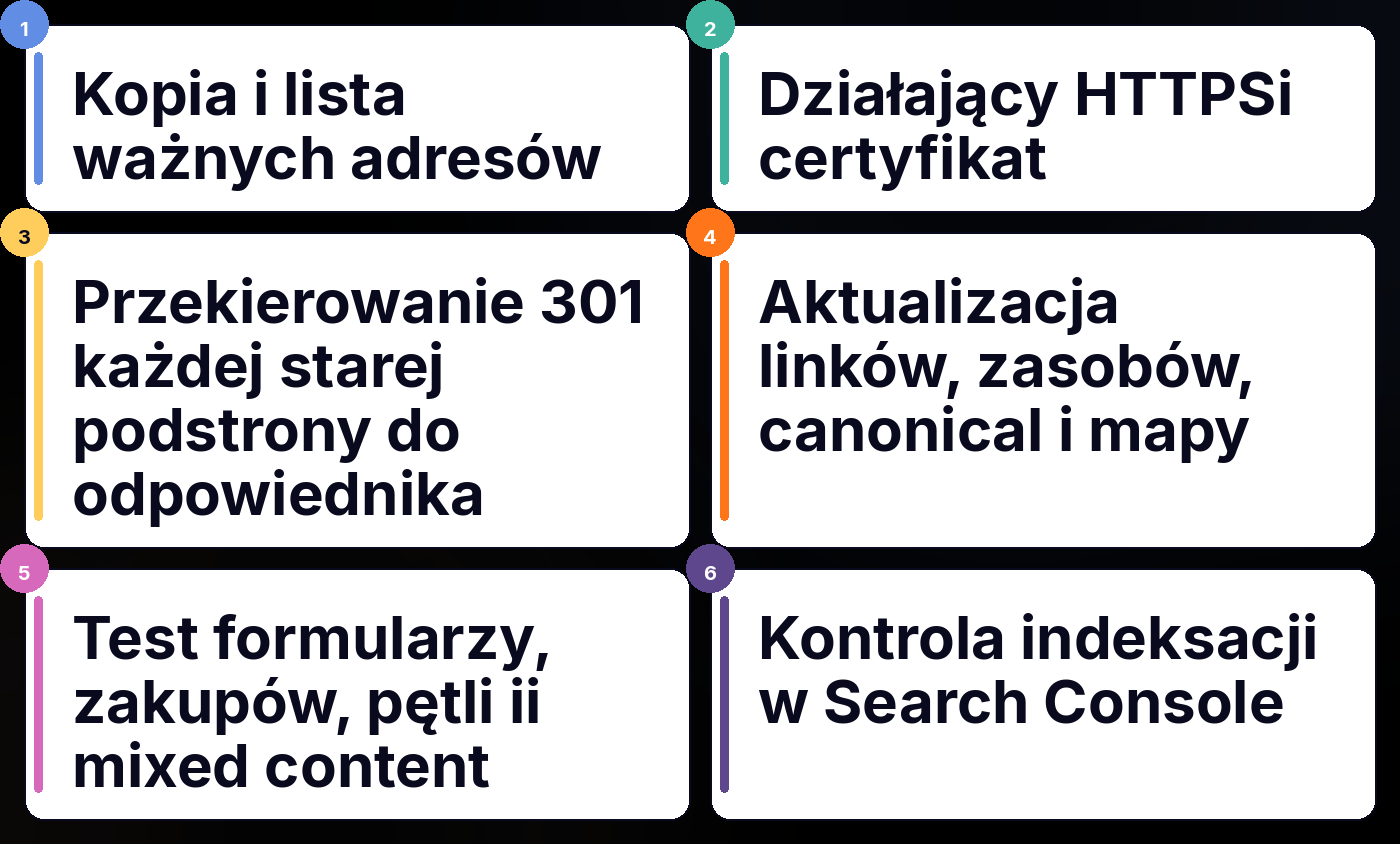
- Uruchom i przetestuj HTTPS, zanim przekierujesz na niego ruch HTTP.
- Ustaw przekierowanie 301, czyli stałe przeniesienie, z każdego adresu HTTP na odpowiadającą mu stronę HTTPS. Zachowaj ścieżkę i potrzebne parametry adresu.
- Zaktualizuj linki wewnętrzne, obrazy, arkusze stylów i inne zasoby. W nawigacji okruszkowej sprawdź też odnośniki do stron nadrzędnych.
- Zaktualizuj adresy kanoniczne, czyli wskazania preferowanych adresów stron. Zamień też adresy w mapie witryny, czyli liście adresów do odkrycia przez wyszukiwarkę.
- Przetestuj przekierowania oraz formularze i zamówienia. Sprawdź, czy zmiana nie tworzy pętli lub kolejnych przekierowań.
Każda stara podstrona prowadzi do swojego odpowiednika, a nie zbiorczo na stronę główną. Jeśli nowy adres nie istnieje, serwer może zwrócić błąd 404. W większym serwisie porównanie list adresów przed zmianą i po niej pomaga wykryć takie luki. Google Search Central opisuje przenoszenie witryny jako zmianę wymagającą ponownego przetworzenia adresów przez wyszukiwarkę.
Jak naprawić ostrzeżenie przeglądarki po włączeniu HTTPS?
Ostrzeżenie po włączeniu HTTPS rozwiązuje się według jego przyczyny: błędu certyfikatu, otwarcia starego adresu HTTP albo ładowania niezabezpieczonych zasobów. Najpierw zapisz dokładny komunikat i adres strony. Przeglądarki internetowe mogą pokazywać informację „Niezabezpieczona” dla HTTP oraz oddzielne ostrzeżenie dla błędnego certyfikatu.
| Objaw | Co sprawdzić? |
|---|---|
| Certyfikat wygasł | Datę ważności i wynik ostatniego automatycznego odnowienia |
| Certyfikat nie pasuje do adresu | Listę nazw w certyfikacie, także wariant www |
| Brak zaufania do wystawcy | Poprawność łańcucha certyfikatów pośrednich |
| Strona otwiera się po HTTP | Reguły przekierowań na serwerze |
| Element strony jest blokowany | Konsolę przeglądarki i adres ładowanego zasobu |
Mieszana zawartość (mixed content) występuje, gdy strona HTTPS pobiera zasób przez HTTP. Konsolę znajdziesz w narzędziach deweloperskich przeglądarki. Zlokalizuj wskazany obraz, plik lub odwołanie w szablonie i zastąp je działającym adresem HTTPS. Jeśli dostawca zasobu nie obsługuje HTTPS, potrzebny jest bezpieczny zamiennik.
Przekierowanie samej strony nie naprawia wszystkich zasobów. Zachowanie blokad opisuje dokumentacja mieszanej zawartości.
Certyfikat odnawiaj przed datą wygaśnięcia wskazaną w jego szczegółach. Poza automatyzacją ustaw alarm jej niepowodzenia. Zewnętrzny SSL Checker, czyli tester certyfikatu, pomaga zweryfikować instalację z perspektywy użytkownika.
Jaki wpływ ma certyfikat SSL na pozycjonowanie?
Certyfikat SSL umożliwia działanie HTTPS, a Google wskazuje HTTPS jako sygnał rankingowy. W komunikacie z 2014 roku Google określiło go jako lekki sygnał. Sama instalacja certyfikatu nie daje podstaw do przewidzenia wzrostu pozycji. O widoczności decydują również treść, dopasowanie do zapytania i pozostałe elementy serwisu.
Po zmianie protokołu sprawdź Google Search Console, narzędzie pokazujące obecność witryny w Google. Usługa domenowa obejmuje HTTP i HTTPS. Jeśli korzystasz z usługi ograniczonej do prefiksu adresu HTTP, dodaj i zweryfikuj wariant HTTPS. Prześlij mapę witryny z nowymi adresami.
W inspekcji wybranego adresu sprawdź dostępność strony dla Google oraz wybraną wersję kanoniczną. W raportach indeksowania obserwuj, czy Google rozpoznaje nowe adresy i czy nie przybywa błędów dostępu. Porównaj wyświetlenia i kliknięcia w równoważnych okresach, zapisując datę migracji. Zestawienie pozwala oddzielić problemy konkretnej grupy podstron od zmiany dotyczącej całej witryny.
Jak HTTPS wpływa na analitykę i zakupy?
HTTPS pozwala klientowi korzystać z formularzy i płatności przez chronione połączenie, a marketerowi zachować spójne adresy w pomiarze. Korzyść biznesowa zależy od działania całej ścieżki zakupu. Po migracji wykonaj próbne wysłanie formularza i zamówienie testowe zgodnie z procedurą sklepu.
W Google Analytics 4, systemie analityki ruchu, zweryfikuj adres strumienia danych i rejestrowanie zdarzeń. Strumień zbiera dane z witryny. Porównaj zdarzenia z rzeczywistym testem, także po powrocie od operatora płatności.
Przejście z HTTPS do HTTP może ograniczyć przekazanie informacji o stronie odsyłającej i utrudnić rozpoznanie źródła wizyty. Również przy HTTPS zakres tych danych zależy od polityki przeglądarki i witryny. Dlatego przy nagłej zmianie udziału ruchu bezpośredniego sprawdź pomiar oraz cały przebieg przejścia między domenami. Wzrost konwersji po migracji pozostaje wynikiem do zmierzenia w sklepie, z uwzględnieniem kampanii i innych zmian.
Od czego zacząć kontrolę HTTPS w swojej witrynie?
Kontrolę HTTPS zacznij dziś od otwarcia adresu HTTP najważniejszej strony z formularzem i sprawdzenia, dokąd prowadzi przekierowanie. Zapisz adres końcowy, stan certyfikatu i wynik próbnego wysłania formularza. Podstawowe sprawdzenie wykonasz samodzielnie w przeglądarce. Błędy reguł serwera i certyfikatów przekaż administratorowi wraz z dokładnym komunikatem.
Po uporządkowaniu migracji administrator może wdrożyć dodatkowe zabezpieczenia:
- HSTS (HTTP Strict Transport Security) to nagłówek odpowiedzi, który każe przeglądarce używać HTTPS podczas kolejnych połączeń przez określony czas, ograniczając możliwość wymuszenia powrotu do HTTP. Objęcie nim subdomen wymaga wcześniejszego sprawdzenia ich obsługi HTTPS.
- Ciasteczka, czyli dane zapisywane przez witrynę w przeglądarce, mogą korzystać z flagi Secure ograniczającej wysyłkę do HTTPS. Flaga HttpOnly ogranicza dostęp kodu strony do ciasteczka.
Gdy migracja obejmuje rozbudowany sklep, kilka domen lub pojawiają się błędy indeksowania, przegląd pojedynczego adresu daje zbyt wąski obraz. W ramach technicznego SEO otrzymasz diagnozę adresów, przekierowań i indeksacji oraz zalecenia dla programistów i wsparcie przy ich wdrażaniu.